Avec la release 9.2, la solution Policy and Benchmark Compliance passe un cap. Finis les arbitrages rigides : vous bénéficiez désormais de contrôles sur mesure, taillés pour vos contraintes du quotidien, tout en préservant la RAM de vos serveurs.
Découvrez comment cette nouvelle version vous permet de garder une visibilité globale sur la sécurité de votre parc et d’adapter l’automatisation à vos réalités de terrain.
La plateforme Rudder automatise la conformité, le durcissement et le patching de vos infrastructures hybrides. Dédiée aux équipes Ops et Sécurité, elle vous aide à répondre sereinement aux exigences des normes NIS2, ISO 27001, HDS ou des CIS Benchmarks, sans sacrifier les performances de vos machines.
1. Security Benchmarks : adaptez vos règles à la réalité de votre production
Lancés avec la version 9.0, les Security Benchmarks ont franchi un cap dans l’évaluation continue des systèmes. Grâce aux retours d’expérience du terrain, la release 9.2 transforme ces standards génériques en leviers de sécurité sur mesure.
Dérivation de benchmarks : customisez vos contrôles au format YAML
Appliquer un benchmark générique sans l’adapter revient souvent à faire rentrer un carré dans un cercle. Désormais, l’intégralité d’un benchmark CIS peut être stockée et manipulée dans un simple fichier YAML.
L’avantage est immédiat : dupliquez, modifiez et adaptez vos benchmarks en toute simplicité.
- Surcharge des implémentations : redéfinissez la logique d’un contrôle pour l’ajuster à vos spécificités techniques.
- Enrichissement documentaire et contextualisation : ajoutez votre propre documentation et appliquez des tags personnalisés pour clarifier la criticité d’un contrôle.
- Gouvernance fine des modes d’exécution : interdisez certains contrôles ciblés ou restreignez-les au mode Audit ou Enforce directement depuis le fichier.
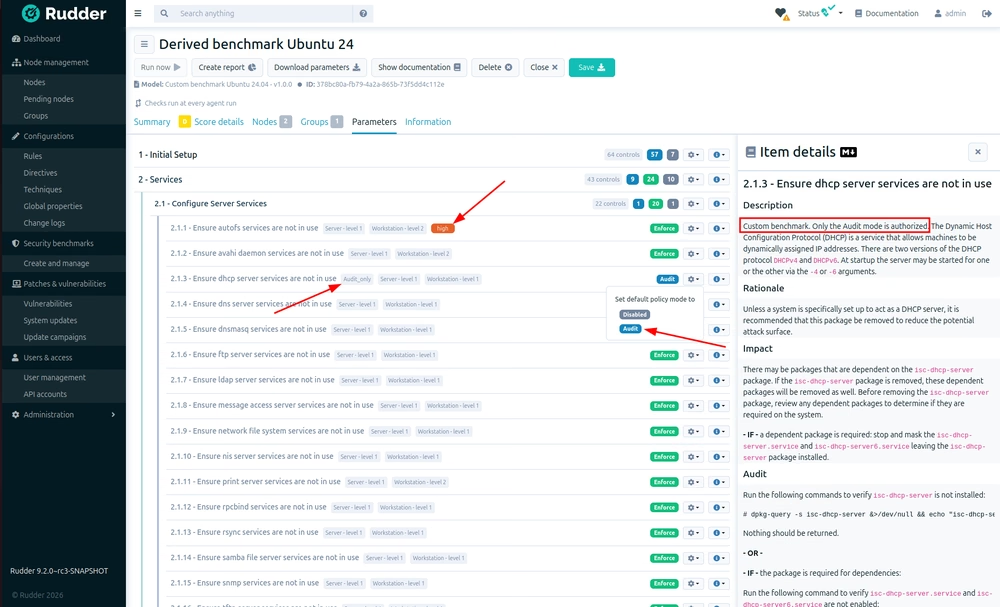
Le bénéfice : Vous pilotez des benchmarks alignés sur vos politiques internes.
Scheduling flexible : préservez la RAM et les nerfs de vos serveurs
Exécuter un benchmark complet toutes les 5 minutes n’a aucun sens opérationnel et fait souffrir la mémoire vive de vos machines pour rien. Rudder 9.2 introduit un onglet Schedule dédié à la planification fine de l’exécution de vos benchmarks (disponible sur Linux).
- Fréquences programmables : choisissez un rythme adapté à chaque périmètre (Daily, Weekly, Monthly, ou tous les N mois).
- Lissage de charge : étalez le déclenchement des analyses sur une plage horaire pour éviter d’asphyxier la RAM et le CPU.
- Exécution à la demande : lancez un benchmark manuellement grâce au nouveau bouton dédié.
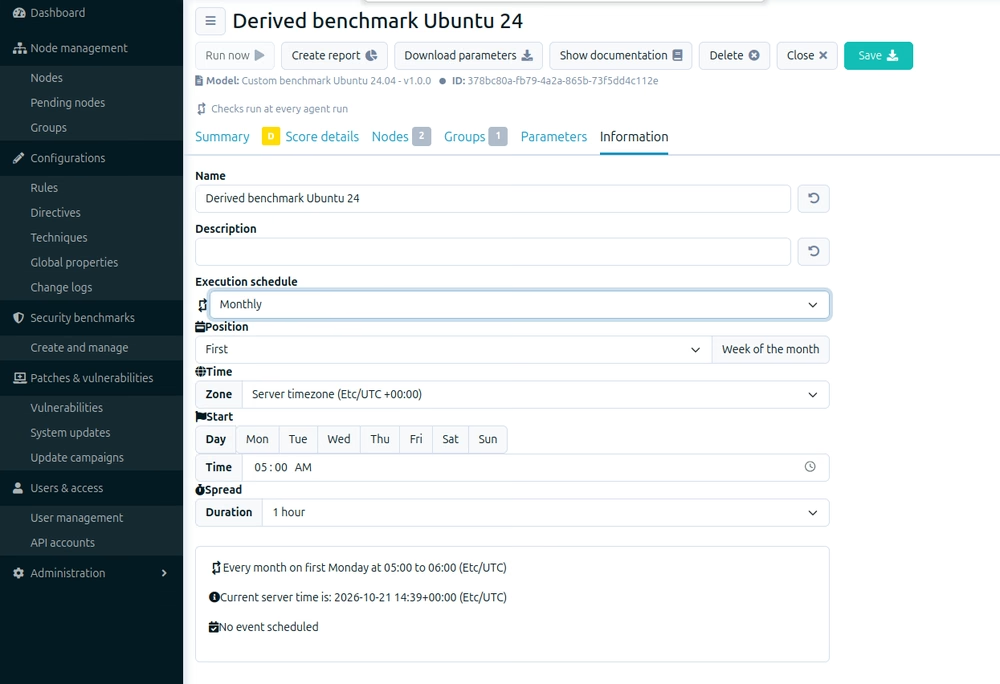
Le bénéfice : une supervision continue et efficace, sans faire fondre vos serveurs de production.
2. Multi-Tenancy Read & Write : déléguez l'opérationnel en toute sérénité
Jusqu’à présent, le multi-tenant permettait d’accorder des accès en lecture seule (Read-Only) sur des périmètres restreints. Avec Rudder 9.2, nous faisons évoluer l’architecture fondatrice pour ouvrir le mode Read & Write.
Concrètement, vous pouvez désormais confier la responsabilité d’un groupe de nœuds spécifique à une équipe restreinte ou à un utilisateur dédié. Cet utilisateur dispose de toute l’autonomie nécessaire pour appliquer du durcissement uniquement sur son périmètre, sans risquer de paralyser la machine d’un autre service.
Le bénéfice : idéal pour les grandes organisations, les filiales ou les MSSP. Vous offrez une vraie autonomie opérationnelle aux équipes locales tout en conservant la gouvernance globale.
3. Interopérabilité : des exports CSV partout où vous en avez besoin
L’information sur la sécurité n’a aucun intérêt si elle reste enfermée dans un tiroir. Dans la continuité des avancées de la version 9.1, Rudder 9.2 généralise l’export de données au format CSV à la quasi-totalité de l’interface.
Retrouvez désormais un bouton d’export direct dans :
- L’onglet Compliance au niveau des Rules.
- L’onglet Score Details dans les Security Benchmarks.
- Les vues de Compliance des nœuds.
Le bénéfice : partagez vos états de conformité avec des équipes tierces, alimentez vos SIEM et gagnez des heures de préparation lors du passage des auditeurs.
4. Sécurité et traçabilité avancée : gardez la main sur chaque action
Change Logs : cherchez plus vite, restaurez sans dégâts collatéraux
La fonctionnalité Change Logs est le journal de bord de votre infrastructure. Elle enregistre chaque action pour vous garantir une conformité sans faille face aux exigences de traçabilité (NIS2, ISO 27001, HDS…).
Dans Rudder 9.2, l’expérience gagne en précision :
- Recherche et filtres ergonomiques : isolez les événements pertinents en quelques secondes grâce à la barre de recherche améliorée.
- Bouton Restore ciblé : plutôt que d’annuler en urgence l’ensemble des changements récents, vous pouvez désormais restaurer l’état exact d’un objet précis (Technique, Directive, Rule, Group).
Exemple : Bob a modifié une technique Rudder il y a deux mois et vous réalisez aujourd’hui que c’était une mauvaise idée ? Restaurez la configuration d’origine en un clic, sans effacer les trois semaines de travail effectuées par le reste de l’équipe depuis.
Authentification à double facteur (TOTP)
Pour verrouiller l’accès au cœur du système, Rudder Core intègre nativement la double authentification par mot de passe à usage unique (TOTP). Chaque utilisateur peut associer son application Authenticator mobile via un simple QR Code.
Cette brique s’ajoute naturellement aux options d’authentification déjà disponibles (SSO, LDAP), pour un niveau de protection aligné sur les exigences actuelles.
Reprenez le contrôle de votre conformité
En ciblant la personnalisation des benchmarks, la préservation des ressources serveurs et le cloisonnement des accès, Rudder passe un cap avec cette release 9.2 : vous offrir un contrôle sur mesure, adapté aux réalités du terrain. Fini le choix impossible entre sécurité stricte et fluidité opérationnelle.


Testez l'ensemble des fonctionnalités de Rudder 9.2 gratuitement et sans engagement pendant 30 jours.

Robinson Maigné
Passionné des enjeux cyber, Robinson Maigné accompagne les organisations pour transformer leurs contraintes en leviers stratégiques.
Ingénieur généraliste de formation, il intervient aujourd'hui comme Ingénieur Solutions chez Rudder. Son approche ? Une écoute attentive des besoins opérationnels pour proposer des stratégies d'automatisation de la conformité sur mesure