Automatisez et sécurisez vos postes de travail avec Rudder

Durcissez, patchez et mettez en conformité vos postes de travail Windows et Linux avec une solution open source et souveraine.

Transformez la complexité de votre parc en conformité automatisée

Assurer la conformité continue d’un parc informatique peut être épuisant. Entre l’hétérogénéité des OS, le suivi des postes hors ligne, la dérive naturelle des configurations et l’orchestration des mises à jour, la maîtrise dans le temps devient vite impossible sans les bons outils.
Rudder automatise le déploiement, le durcissement et la mise en conformité de vos postes Windows et Linux. Une fois appliqués, vos contrôles sont maintenus en continu pour garantir le maintien en conditions de sécurité (MCS).

Automatisation centralisée des déploiements applicatifs, de durcissement et des correctifs, patchs, sur l'ensemble de votre parc.

Détection des dérives en temps réel et remédiation automatique des écarts de configuration.

Scalabilité : Gérez des milliers d'endpoints depuis un unique serveur Rudder, grâce aux agents Rudder conçus pour être légers
Gardez le contrôle de vos postes, même hors ligne

Reprenez le contrôle total de vos postes de travail : Rudder centralise la gestion de vos machines et assure leur conformité en continu, même lorsqu’elles sont déconnectées. 

Garantissez la conformité de vos postes

  • Déployez vos applicatifs et assurez-vous que l’intégralité de votre parc soit équipé des agents de sécurité
  • Implémentez puis déployez les politiques de sécurité et de configuration qui répondent à vos besoins
  • Patchez vos systèmes et comblez les failles dans votre infrastructure
  • Détectez les écarts de configuration (configuration drift) et corrigez-les automatiquement, sans action de l’utilisateur.

Une visibilité unifiée

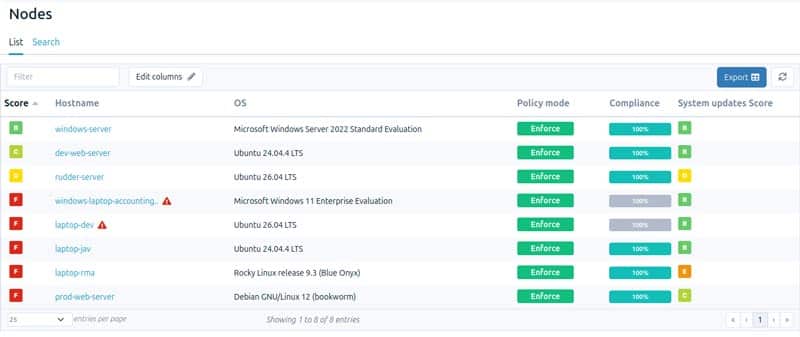
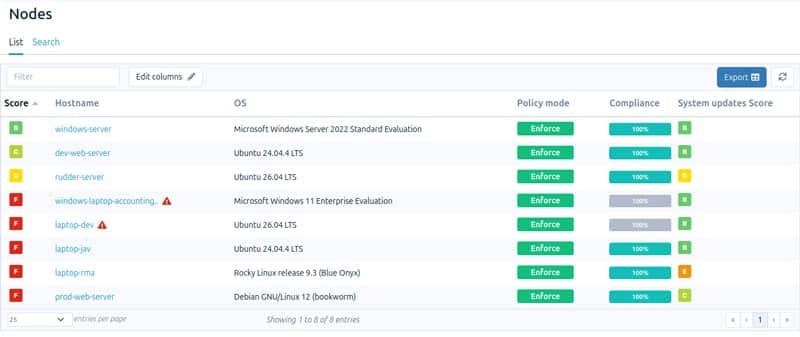
  • Gérez toute votre flotte de postes et serveurs depuis une seule interface. 
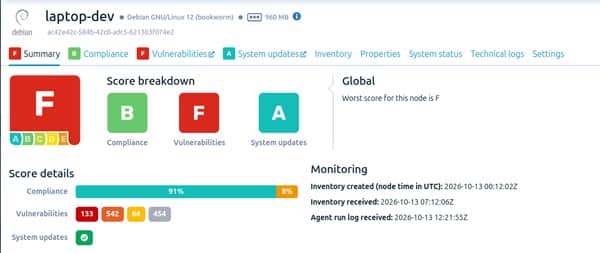
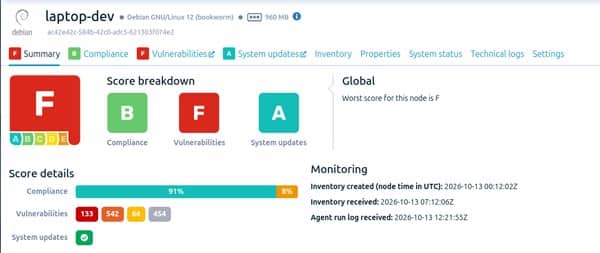
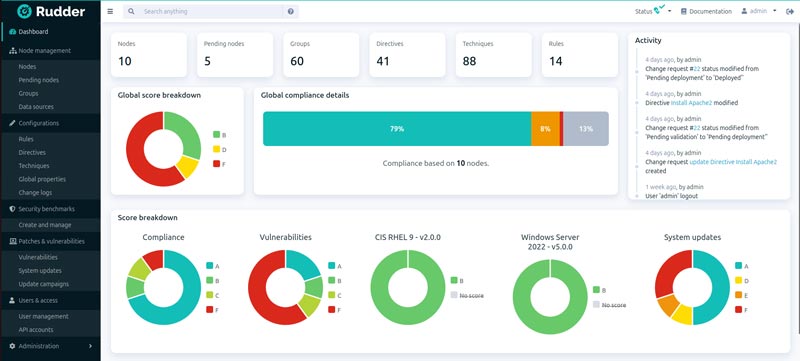
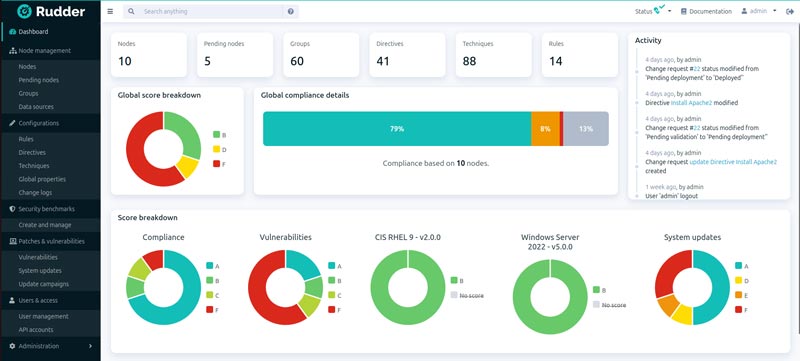
  • Suivez en un coup d’œil l’état global de la sécurité de votre parc
  • Exportez des rapports détaillés pour vos audits ou votre direction.

Un agent léger, qui fonctionne même hors ligne

  • Léger par design : avec une empreinte système minimale, l’agent Rudder fonctionne en arrière-plan sans impacter vos machines. Un seul serveur Rudder permet de gérer des milliers de systèmes serveurs et postes de travail.
  • Même déconnecté du réseau, l’agent Rudder continue d’appliquer localement les politiques et de maintenir le poste conforme.

Fonctionnalités clés

Gérez l’intégralité du cycle de vie de vos systèmes Windows et Linux avec Rudder. En effet, récupérez l’inventaire, appliquez vos politiques de sécurité et de déploiement afin de garantir le maintien en conditions de sécurité, identifiez vos vulnérabilités, planifiez vos campagnes de patch et analysez les résultats grâce aux dashboards Rudder.

Inventaire dynamique

Cartographie en temps réel du matériel, des logiciels installés et des configurations de chaque poste.

Durcissement (hardening)

Appliquez les profils de sécurité CIS Benchmarks™ à l'ensemble du parc.

Télédistribution & contrôle de la dérive

Déploiement ciblé d'applications et de politiques de sécurité et de configurations, maintien dans le temps de la conformité, même quand le endpoint est hors ligne

Patch management

Déployez les correctifs de sécurité sur l'ensemble du parc et suivez les résultats.

Détection & suivi des vulnérabilités

Identifiez les CVE présentes sur vos postes et suivez leur correction.

Rudder score

Un score global qui résume l'état de santé et de conformité de vos systèmes.

Pourquoi Rudder plutôt qu’un MDM traditionnel ?

Rudder propose une approche différente pour la gestion des postes de travail, plus ouverte, plus maîtrisée. Conçue pour automatiser la conformité et la maintenir dans le temps. 

Souveraineté européenne

La solution Rudder est française et bénéficie donc de la réglementation européenne. De plus, elle s’installe en on-premises. Ainsi, vous gardez le contrôle de vos données et de votre plateforme, sans dépendre des obligations d’un fournisseur cloud étranger qui se doit, par exemple, d’adhérer au Cloud Act américain.
Open source et interopérabilité

L’open source est au cœur de l’ADN de Rudder. Nos équipes garantissent ainsi une solution transparente, auditable et interopérable, affranchie de tout verrouillage propriétaire.
Maîtrise des coûts (TCO)

Un licensing transparent, sans licence par utilisateur ni modules cachés. L’automatisation des tâches à faible valeur ajoutée permet également de réduire le coût opérationnel de gestion du parc.
Aller au-delà du MDM

Inventaires dynamiques, durcissement, déploiements applicatifs, patch management et conformité sont réunis dans une seule console pour vous donner une vision unifiée de votre parc.

FAQ

Peut-on gérer les postes de travail comme les serveurs avec Rudder ?

Oui. Rudder applique aux postes Windows et Linux la même approche automatisée qu’aux serveurs : durcissement, déploiement, patch, audit et remédiation continue, depuis une seule console.

Oui. Rudder applique les profils CIS Benchmarks™ aux postes Windows et Linux, vérifie la conformité en continu et corrige automatiquement les écarts.

Oui. L’agent local continue de s’exécuter même déconnecté du réseau : le poste reste conforme et sécurisé, puis se resynchronise au retour en ligne.

Oui. Rudder est une alternative open source et souveraine pour gérer, sécuriser et mettre en conformité postes et serveurs Windows et Linux, sans dépendance à un éditeur soumis au Cloud Act.

Testez Rudder par vous-même

Démarrez avec notre version d’essai d’un mois et découvrez tout le potentiel de Rudder.
Retour en haut
Rudder robot named Ruddy makes an announcement.

Fini les benchmarks rigides : découvrez les nouveautés de la release Rudder 9.2 !

Détails du module Security management

Ce module a pour objectif de garantir une sécurité et une conformité optimales pour la gestion de votre infrastructure, avec des fonctionnalités pour les entreprises telles que :

Pour en savoir plus sur ce module, consultez la page gestion de la sécurité.

Détails du module configuration & patch management

Ce module vise une performance et une fiabilité optimales pour la gestion de votre infrastructure et de vos patchs, avec des fonctionnalités pour les entreprises telles que :

Pour en savoir plus sur ce module, consultez la page gestion des configurations et des patchs.